2026年9月11日、デジタル庁が運営する「政府共通サービス基盤(GSS)」というシステムで、職員や関係者あわせて約24.6万件の個人情報が流出した可能性があると公表された。原因は、放置されていた「VPNの脆弱性」。VPNやゼロトラストといった言葉が出てくるが、ひとつずつ具体例で見ていけば、そこまで難しい話ではない。何が起きて、何がまずかったのか、順番に整理していく。
何が起きたのか(タイムライン)
まず時系列を整理すると、こうなる。
- 6月25日:保守用アカウントによる大量のファイルアクセスを検知
- 7月9日:調査の結果、VPNの既知の脆弱性からの侵入と判明
- 9月11日:公表。約24.6万件(職員約18.9万件+委託先関係者など約5.7万件)の個人情報が流出した可能性
流出した可能性がある情報は、氏名・メールアドレス・電話番号など。マイナンバーや口座情報などの金融情報は、今のところ流出は確認されていない(2026年9月時点)。
原因は「VPNの既知の脆弱性」
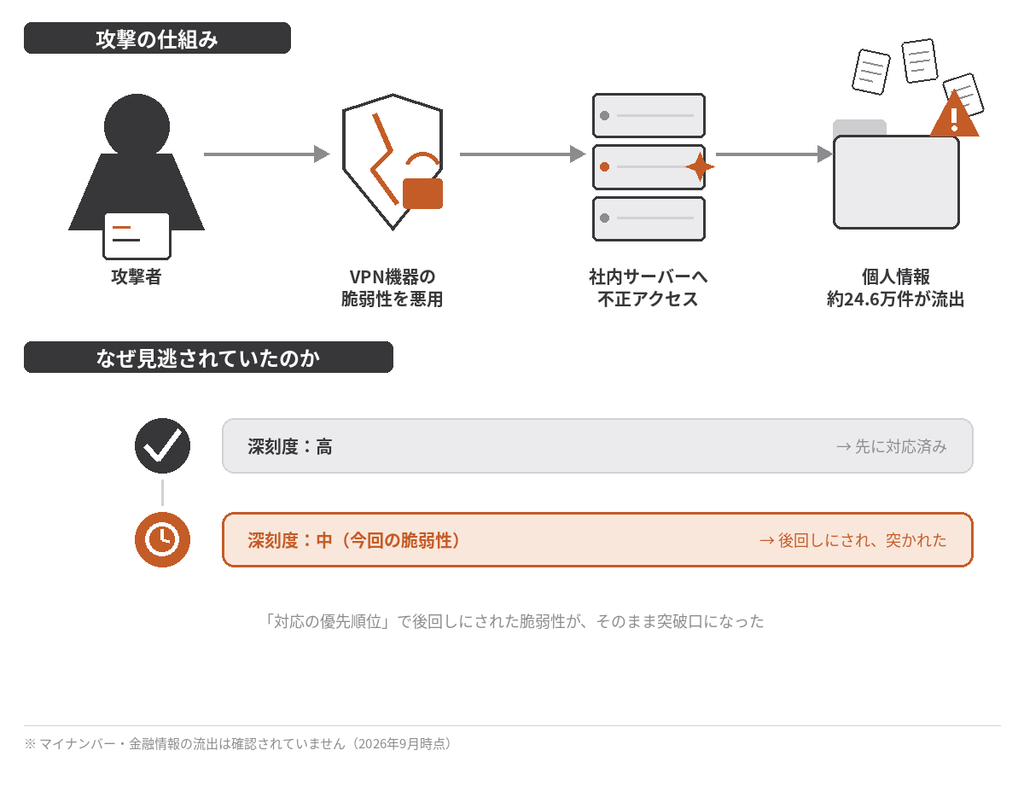
ここが今回の一番のポイント。攻撃者は、真新しい手口を使ったわけじゃない。すでに世の中に知られていた「VPN機器の脆弱性」を突いてきただけだ。
VPN(Virtual Private Network)というのは、外部から社内システムに安全に接続するための仕組み。たとえるなら、会社の建物に入るための「社員専用の裏口」のようなものだ。ここに「既知の脆弱性」、つまりすでに欠陥が見つかっていて本来は対応すべきだった弱点が残っていた。ドアの鍵に細工された跡が見つかっていたのに、直されないまま放置されていたようなイメージだ。ただ、この脆弱性は「深刻度は中程度」と評価されていたらしく、より深刻度の高い脆弱性の対応が優先され、後回しになっていたとみられている。
その後、保守運用を担当していた業者のアカウントの認証情報が何らかの形で取得・悪用され、攻撃者はこのアカウントを使って大量のファイルへ不正にアクセスした。ただし、このアカウントがどのようにして攻撃者の手に渡ったのか、具体的な経緯については現時点で調査中とされている。
そもそも「VPNの脆弱性」は、どうやって突かれるのか
ニュースだと「脆弱性を悪用された」の一言で終わってしまうことが多いが、もう一歩だけ踏み込んでおく。VPN機器のような「外部と社内をつなぐ機器」の脆弱性は、大きく分けると次の2パターンが多い。
- 認証をすり抜けられてしまうパターン:本来はID・パスワードなどの認証が必要なのに、特定の操作をすると認証なしで中に入れてしまう欠陥。鍵を持っていないのに、ドアの特定の場所を押すと開いてしまうようなイメージ。
- 想定外の操作を許してしまうパターン:機器に対して本来できないはずの命令を実行できてしまい、乗っ取りにつながる欠陥(「リモートコード実行」と呼ばれることが多い)。来客対応用のインターホンを細工されて、家の中の家電まで操作されてしまうようなイメージ。
今回の件で、実際にどちらの経路が使われたのかは公式には細かく公表されていない。ただ、共通しているのは「機器の内部に、開発者も想定していなかった抜け道が残っていた」という点だ。しかもその抜け道はすでに世の中に知られていた(=既知の脆弱性)。つまり、攻撃者からすると「鍵が壊れていることが分かっている家」を狙うようなもので、真新しい手口を編み出す必要すらなかった、ということになる。
そして厄介なのが、上の図解の2つ目にある「深刻度」の問題。脆弱性には深刻度のランク付けがされるのが一般的で、「緊急・高・中・低」のように分類される。組織のセキュリティ担当は、当然「緊急・高」から優先して対応していく。今回の脆弱性は「中程度」と評価されていたらしく、その間に「緊急・高」の対応に追われ、結果としてこの脆弱性への対応が後回しになっていた、とみられている。
「ゼロトラスト」なのに、なぜ防げなかったのか
実はこのGSSというシステム、「ゼロトラスト」という比較的新しい考え方のセキュリティ設計を取り入れていたシステムだった。ゼロトラストとは、ざっくり言うと「社内だから安全」「一度ログインできたから安全」とは考えず、あらゆるアクセスを都度きちんと検証しよう、という考え方のこと。
しかし、今回はそのゼロトラスト環境でも侵入を許してしまった。これについてデジタル大臣は「ゼロトラストとはいえ、探しても探してもどこかに穴が空いている可能性がある。再発防止策を何度も見直す必要がある」という趣旨のコメントをしている。つまり、どれだけ新しい仕組みを取り入れても、脆弱性を放置してしまえばそこが弱点になる、ということが今回はっきりした形だ。
この事件から学べること
今回の件は「デジタル庁だから」「大きな組織だから」起きた特別な話ではなく、VPN機器や社内システムを使っているあらゆる組織で起こりうる話だ。ポイントをまとめると、こんな感じになる。
- 「深刻度が中程度」の脆弱性でも、放置すれば大きな被害につながることがある
- 外部接続用の機器(VPNなど)は、攻撃者にとって狙いやすい入り口になりやすい
- 保守・運用担当のアカウントは強い権限を持つことが多く、乗っ取られたときの被害が大きくなりやすい
- ゼロトラストなどの新しい仕組みを入れても、それだけで「絶対安全」にはならない
個人としてすぐできることは少ないが、自分の会社や関わっているサービスで「使っているVPN機器やソフトの脆弱性情報・アップデートがちゃんとチェックされているか」を気にしてみる、というのは意外と大事な視点だと思う。
参考:ITmedia ビジネスオンライン「政府システムに不正アクセス、個人情報24.6万件漏えいか 原因は「既知のVPN脆弱性」 なぜ防げなかった?」、@IT「「ゼロトラスト」でも防げず? 政府共通基盤GSSで24.6万件が漏えいか:突かれたのはVPNの脆弱性」、piyolog「デジタル庁のガバメントソリューションサービス(GSS)への不正アクセスについてまとめてみた」
コメント